Certifikace ISO od TÜV SÜD
Certifikace ISO znamenají, že se řídíme danými postupy, ne náladou. WEDOS Group SA má pět certifikátů ISO od TÜV SÜD Czech, které pokrývají kvalitu, životní prostředí, bezpečnost informací a cloudové služby.
Naše certifikáty v kostce
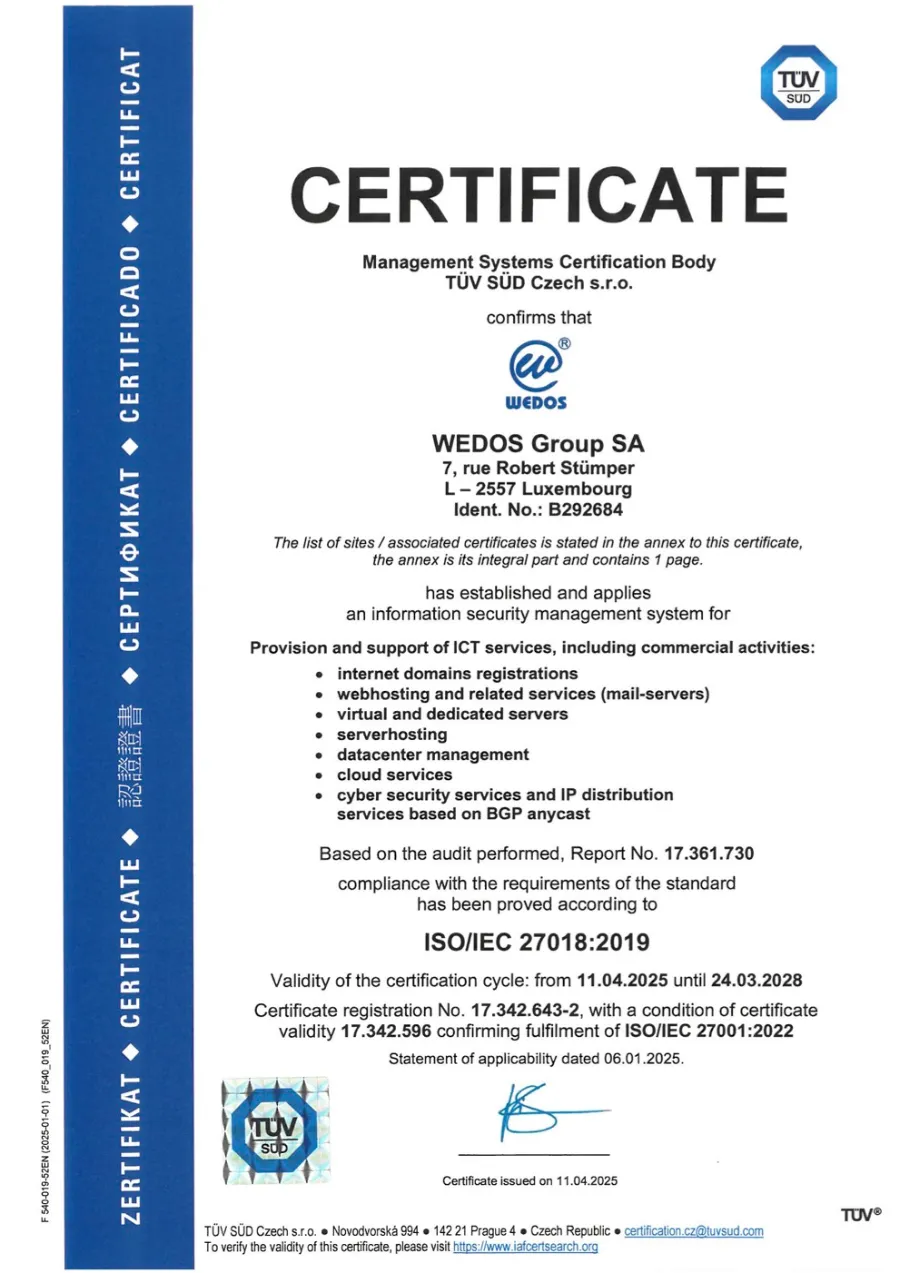
Všechny certifikáty vydala společnosti WEDOS Group SA certifikační organizace TÜV SÜD Czech s.r.o. č. 3053 a vztahují se na poskytování a podporu ICT služeb.
| Norma | Systém managementu | Registrační č. | Platnost do |
|---|---|---|---|
| ISO 9001:2015 | Management kvality | 19.001.485 | 13. března 2029 |
| ISO 14001:2015 | Environmentální management | 19.001.477 | 13. března 2029 |
| ISO/IEC 27001:2022 | Bezpečnost informací | 17.342.596 | 24. března 2028 |
| ISO/IEC 27017:2015 | Bezpečnost informací v cloudových službách | 17.342.643-1 | 24. března 2028 |
| ISO/IEC 27018:2019 | Ochrana osobních údajů ve veřejných cloudech | 17.342.643-2 | 24. března 2028 |
Každý certifikát si můžete ověřit v databázi IAF CertSearch na iafcertsearch.org.
ISO 9001:2015: Management kvality
Zaručuje stabilní a neměnnou kvalitu služeb, které poskytujeme.
- Celá firma a všechny její procesy stojí na dodržování zákonných norem.
- Všechny interní procesy a činnosti mají vlastní řád postavený na předem daných pravidlech.
- Máme preventivní opatření, která předcházejí chybám a výpadkům poskytovaných služeb.
ISO 14001:2015: Environmentální management
Dokládá náš kladný vztah k životnímu prostředí.
- Ochranu životního prostředí a předcházení jeho poškození bereme vážně.
- Všechny naše kroky směřují k co nejmenšímu dopadu naší činnosti na životní prostředí.
- Předcházíme jakémukoli poškození životního prostředí.
ISO/IEC 27001:2022: Bezpečnost informací
Dokládá, že umíme systematicky odhalovat a snižovat rizika v bezpečnosti informací.
- Máme plány řízení kontinuity pro případ mimořádných událostí způsobených lidmi i přírodou.
- Důvěrné informace chráníme lépe a snižujeme riziko hackerských útoků.
- S následky útoku se vypořádáme rychleji a dál zlepšujeme, jak se z mimořádných událostí zotavujeme.
- Používáme strukturovanou, celosvětově uznávanou metodiku bezpečnosti informací.
- Plníme zákonné a smluvní požadavky.
ISO/IEC 27017:2015: Bezpečnost cloudu
Soubor postupů, které udržují bezpečnost informací v cloudových službách. Rozšiřuje ISO/IEC 27001.
- Určuje role a odpovědnosti v cloudovém prostředí.
- Dává jasná a bezpečná pravidla pro odstranění všech dat z cloudu.
- Dává pravidla pro oddělení služeb zákazníků ve virtuálním prostředí.
- Určuje softwarovou (cloud) i hardwarovou (fyzickou) bezpečnost.
- Určuje, jak se cloudové služby monitorují.
ISO/IEC 27018:2019: Osobní údaje v cloudu
Soubor postupů, které chrání osobně identifikovatelné údaje ve veřejných cloudech. Rozšiřuje ISO/IEC 27001.
- Přináší vyšší bezpečnost osobních údajů a informací.
- Zaručuje transparentnost při používání osobních údajů.
- Stanovuje pravidla pro předávání dat subdodavatelům.
- Splňuje všechny zákonné normy.
Certifikováni od roku 2011
-
2011: ISO 9001 a ISO 14001
Management kvality a environmentální management. Vybrali jsme je, protože nám záleží na životním prostředí, a proto také kupujeme do serverů úsporné procesory.
-
2013: ISO/IEC 27001
Management bezpečnosti informací: systematický přístup k důvěrným informacím, který zahrnuje lidi, procesy, IT systémy i strategii firmy.
-
2021: ISO/IEC 27017 a 27018
Dvě rozšíření ISO/IEC 27001 zaměřená na cloud, jako jedni z prvních v Česku: bezpečnost informací v cloudových službách a ochrana osobních údajů ve veřejných cloudech.

Potřebujete dokumenty pro výběrové řízení nebo audit?
Na stránce Bezpečnost a compliance najdete SLA, smlouvu o zpracování osobních údajů a další dokumenty na jednom místě.